Google ประกาศเมื่อ 2 พฤศจิกายน 2569 (ตามเวลาสหรัฐฯ) ว่าได้ร่วมกับพาร์ตเนอร์ปิดเครือข่ายบอตเน็ต XCPE ที่ฝังมากับเฟิร์มแวร์ของกล่อง Android TV และอุปกรณ์ Android ราคาถูกจำนวนมาก โดยมีกล่องทีวีกว่า 1.3 ล้านเครื่องถูกดึงเข้าเครือข่าย และการตัดเซิร์ฟเวอร์สั่งการครั้งนี้ยังช่วยตัดการเข้าถึงอุปกรณ์ที่ติดมัลแวร์อีกอย่างน้อย 10 ล้านเครื่อง เรื่องนี้ใกล้ตัวคนไทยมาก เพราะกล่องแอนดรอยด์ทีวีราคาย่อมเยาขายกันเกลื่อนบนร้านค้าออนไลน์
สารบัญ
⚡ สรุปข่าวใน 30 วินาที
- XCPE คือแบ็กดอร์ที่ติดมากับเฟิร์มแวร์ ไม่ใช่แอปที่ผู้ใช้ลงเอง ลบแล้วรีบูตก็กลับมาใหม่
- Google ชี้ว่าผู้อยู่เบื้องหลังคือ Videostrong ผู้ผลิตกล่อง Android TV ที่เคยผ่านการรับรอง
- กล่องที่ติดถูกใช้เป็นพร็อกซีให้คนอื่นยืมเน็ต ปั๊มยอดโฆษณาปลอม และโหลดมัลแวร์ตัวอื่นต่อ
- Google ฟ้องปิดโดเมนและเซิร์ฟเวอร์สั่งการ พร้อมแบน Videostrong จากระบบ Android ที่ได้รับการรับรอง
- แบรนด์ที่ถูกพูดถึงมากคือ Mecool ผู้ใช้ควรเช็กรุ่นและเปิด Play Protect ไว้เสมอ
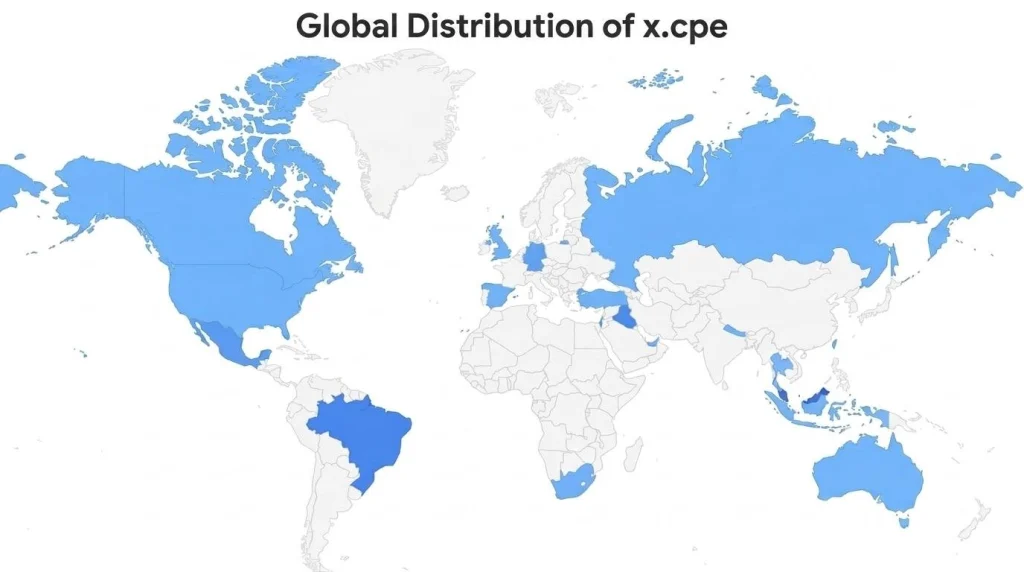
XCPE คืออะไร อันตรายแค่ไหน
จากรายงานของทีม Threat Intelligence ของ Google มัลแวร์ XCPE ไม่ได้มาจากการโหลดแอปแปลก ๆ แต่ถูกฝังไว้ตั้งแต่ระดับเฟิร์มแวร์ในพาร์ติชันของผู้ผลิต ต่อให้ผู้ใช้ถอนการติดตั้ง มันก็จะติดตั้งตัวเองกลับมาหลังรีสตาร์ต และยังปิดการตรวจแอปของ Google Play Protect แล้วแอบลงแอปเพิ่มโดยที่เจ้าของเครื่องไม่รู้ตัว
Google ระบุว่าโค้ดอันตรายหลบการทดสอบความเข้ากันได้และความปลอดภัยได้ เพราะมันจะเริ่มทำงานหลังจากเครื่องบูตครั้งแรกไปแล้ว ไม่ใช่ระหว่างที่กล่องถูกส่งไปตรวจ
| สิ่งที่กล่องติดมัลแวร์ทำได้ | ผลต่อผู้ใช้ |
|---|---|
| เป็นทางผ่านพร็อกซีให้คนอื่นใช้เน็ตบ้านเรา | เน็ตช้า และ IP บ้านอาจถูกโยงกับกิจกรรมผิดกฎหมาย |
| ปั๊มยอดโฆษณาปลอมเบื้องหลัง | กินแบนด์วิดท์และทรัพยากรเครื่อง |
| โหลดแบ็กดอร์ตัวอื่นเพิ่ม | เสี่ยงข้อมูลรั่ว ถูกจับภาพหน้าจอหรือสั่งพิมพ์แทน |
| ปิดการตรวจของ Play Protect | ระบบป้องกันของ Google ช่วยอะไรไม่ได้ |
Google จัดการ Videostrong อย่างไร
Google สรุปว่ากรณีนี้ไม่ใช่ความผิดพลาดของพนักงานคนใดคนหนึ่ง แต่เป็นสิ่งที่ Videostrong ซึ่งเป็นผู้ผลิตและรับจ้างผลิตกล่องแอนดรอยด์ ตั้งใจพัฒนาและนำไปหารายได้ด้วยการขายสิทธิ์เข้าถึงอุปกรณ์ให้กลุ่มอาชญากร Google จึงตัดความสัมพันธ์ทั้งหมด ดำเนินคดีเพื่อปิดโดเมนและเซิร์ฟเวอร์สั่งการ แบนบริษัทและบริษัทในเครือในอนาคตไม่ให้ผลิตหรือขายอุปกรณ์ Android ที่ได้รับการรับรอง ห้ามส่งซอฟต์แวร์ให้ผู้ผลิตรายอื่น และห้ามทำเครื่องที่ติดตั้งแอป Google มาให้
นอกจากนี้ Google ยังปรับขั้นตอนตรวจรับรอง และเพิ่มการตรวจความถูกต้องของเฟิร์มแวร์บนอุปกรณ์ Android TV ที่ได้รับการรับรองให้เข้มขึ้น
คนไทยต้องเช็กอะไร: นักวิจัยภายนอกได้รวบรายชื่อรุ่นที่อาจได้รับผลกระทบ โดยเน้นไปที่กล่องแบรนด์ Mecool ซึ่งมีวางขายผ่านร้านค้าออนไลน์ในไทยด้วย ใครใช้กล่องแบรนด์นี้หรือกล่องโนเนมที่ไม่รู้ที่มา ควรตรวจสอบรุ่นและพิจารณาเปลี่ยนเครื่อง
วิธีป้องกันตัวเองจากกล่อง Android TV อันตราย
Google บอกว่าหลังปิดเซิร์ฟเวอร์ กล่องที่ติดมัลแวร์น่าจะปลอดภัยขึ้นแล้ว แต่ก็ยังแนะนำให้ระวังตามนี้
เช็กลิสต์ความปลอดภัย: 1) ซื้อกล่องทีวีจากผู้ผลิตที่มีชื่ออยู่ในรายชื่อพาร์ตเนอร์ Android TV ของ Google ที่ android.com/certified/partners 2) เปิด Google Play Protect ไว้เสมอ โดยเข้า Play Store > รูปโปรไฟล์ > Play Protect 3) อย่าลงแอปที่ชวน "แบ่งเน็ตที่ไม่ได้ใช้เพื่อรับเงิน" 4) โหลดแอปจากสโตร์ที่เชื่อถือได้เท่านั้น 5) ตรวจสิทธิ์ของแอป VPN และพร็อกซีที่ติดตั้งไว้
บทเรียนสำคัญคือกล่องราคาถูกเกินจริงอาจมาพร้อมต้นทุนแฝง หากจะซื้อใหม่ การเลือกรุ่นที่ได้รับการรับรองจาก Google จะช่วยลดความเสี่ยงได้มาก
คำถามที่พบบ่อยเกี่ยวกับบอตเน็ต XCPE บนกล่อง Android TV
กล่อง Android TV ของฉันติด XCPE หรือไม่
ดูจากยี่ห้อและรุ่นก่อน หากเป็นแบรนด์ Mecool หรือกล่องที่ไม่ได้อยู่ในรายชื่อพาร์ตเนอร์ที่ Google รับรอง มีความเสี่ยงสูงกว่า ควรเช็กว่า Play Protect ยังเปิดอยู่และพิจารณาเปลี่ยนเครื่อง
ลบแอปหรือรีเซ็ตเครื่องช่วยกำจัด XCPE ได้ไหม
ช่วยได้น้อย เพราะ XCPE ฝังอยู่ในเฟิร์มแวร์ของผู้ผลิต ลบแล้วรีบูตก็ติดตั้งตัวเองกลับมาได้ วิธีที่ปลอดภัยกว่าคือเลิกใช้เครื่องนั้น
ซื้อกล่องทีวีแบบไหนถึงปลอดภัย
เลือกรุ่นที่ได้รับการรับรอง Android TV หรือ Google TV จากผู้ผลิตที่มีชื่อในรายชื่อพาร์ตเนอร์ของ Google และระวังกล่องราคาถูกผิดปกติที่โฆษณาว่าดูช่องฟรีไม่จำกัด
ความคิดเห็น 0
ยังไม่มีความคิดเห็นเป็นคนแรกที่แสดงความคิดเห็นในบทความนี้