สปายแวร์แฝงโฆษณาออนไลน์ ไม่ใช่ทฤษฎีอีกต่อไป Citizen Lab ห้องวิจัยด้านความปลอดภัยของมหาวิทยาลัยโทรอนโต เผยแพร่รายงานเมื่อ 15 ตุลาคม 2569 ร่วมกับ Confiant บริษัทตรวจคุณภาพโฆษณา ระบุว่า Discover-Tech บริษัทโฆษณาสัญชาติอิสราเอล ถูกใช้เป็น “สะพาน” ให้ผู้ผลิตสปายแวร์ส่งโค้ดโจมตีผ่านโฆษณาไปยังเป้าหมายเฉพาะตัวได้ โดยเหยื่อไม่ต้องคลิกอะไรเลย (zero-click) นับเป็นครั้งแรกที่มีการยืนยันว่าสปายแวร์ระดับรัฐถูกส่งผ่านโฆษณาออนไลน์จริง
สารบัญ
⚡ สรุปข่าวใน 30 วินาที
- Citizen Lab และ Confiant พบ Discover-Tech ให้บริษัทสปายแวร์ Candiru และ Bindecy ใช้แพลตฟอร์มโฆษณาเล็งเป้าหมาย
- อุปกรณ์ Windows ของ Al Jazeera อย่างน้อย 45 เครื่องถูกโจมตีด้วยสปายแวร์ Candiru ในปี 2567–2568
- โฆษณาที่ฝังสคริปต์ของผู้โจมตีแสดงในแอปมือถือ 75,373 แอป และเว็บไซต์ 120,768 เว็บ
- ราว 77% ของการประมูลโฆษณาเป็นพื้นที่ในแอปมือถือ
- นักวิจัยแนะนำปิดการติดตามโฆษณา หรือบล็อกโฆษณาไปเลย
สปายแวร์ผ่านโฆษณาทำงานอย่างไร
ระบบโฆษณาออนไลน์ทุกวันนี้ใช้การประมูลแบบเรียลไทม์ ผู้ลงโฆษณาเลือกได้ว่าจะยิงโฆษณาไปที่อุปกรณ์แบบไหน หรือแม้แต่ไอดีโฆษณา (Advertising ID) ของมือถือเครื่องใดเครื่องหนึ่ง รายงานพบว่า Discover-Tech แสดงตัวเป็นบริษัทโฆษณาปกติ แต่มีแพลตฟอร์มชื่อ Controlium ที่ถูกออกแบบมาเพื่อส่งเนื้อหาอันตรายไปยังผู้ใช้เป้าหมายพร้อมกับโฆษณา ทั้งบน Android และอุปกรณ์ Apple
นักวิจัยเข้าถึงข้อมูลนี้ได้เพราะหน้าเข้าสู่ระบบของ Controlium เผยซอร์สโค้ดออกมา และส่วนหนึ่งของเว็บยังเปิดให้ดาวน์โหลดบันทึกการล็อกอินได้โดยไม่ต้องใช้รหัสผ่าน บางบัญชีเป็นของพนักงาน Candiru และ Bindecy ซึ่งทั้งคู่ขายสปายแวร์แบบ zero-click ให้หน่วยงานรัฐ แต่รายงานระบุว่ายังไม่ชัดว่ารัฐบาลใดอยู่เบื้องหลังการโจมตี
แอปที่คนไทยใช้ก็อยู่ในรายชื่อ
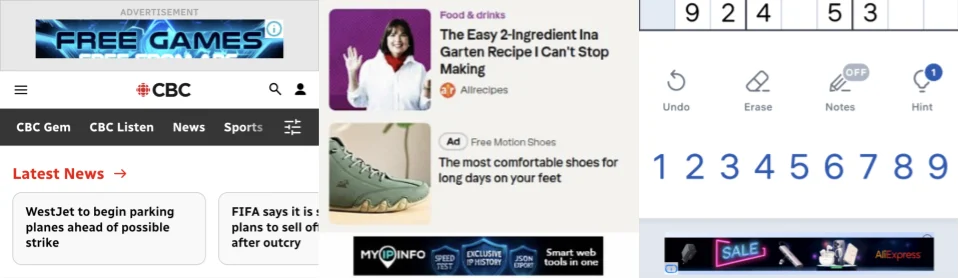
ข้อมูลการประมูลช่วงมีนาคมถึงมิถุนายน 2569 ซึ่งนักวิจัยวิเคราะห์เกือบ 4 พันล้านรายการ พบโฆษณาจาก Discover-Tech ปรากฏบนแอปยอดนิยมหลายตัว เช่น MX Player, Lark Player, Viber, Truecaller, Duolingo, Yahoo Mail, Opera Mini และเกมมือถือหลายเกม การปรากฏในรายชื่อไม่ได้แปลว่าแอปเหล่านั้นมีช่องโหว่ หรือผู้ใช้ทุกคนติดสปายแวร์ แต่สะท้อนว่าโฆษณาอันตรายแทรกตัวผ่านเครือข่ายโฆษณาทั่วไปได้กว้างแค่ไหน
ใครเสี่ยงจริง: การโจมตีลักษณะนี้มีต้นทุนสูงและเล็งเป้าเฉพาะบุคคล เช่น นักข่าว นักกิจกรรม เจ้าหน้าที่รัฐ หรือบุคลากรในหน่วยงานสำคัญ ผู้ใช้ทั่วไปไม่ใช่เป้าหมายหลัก แต่การลดการติดตามโฆษณาก็ช่วยปิดช่องทางนี้ได้ด้วย
วิธีป้องกันสปายแวร์จากโฆษณา
| สิ่งที่ทำได้ | วิธีทำ |
|---|---|
| ปิดการติดตามโฆษณาบน iPhone | การตั้งค่า > ความเป็นส่วนตัวและความปลอดภัย > การติดตาม แล้วปิดการอนุญาตให้แอปขอติดตาม |
| ลบไอดีโฆษณาบน Android | การตั้งค่า > ความเป็นส่วนตัว (หรือ Google) > โฆษณา > ลบรหัสโฆษณา |
| บล็อกโฆษณา | ใช้เบราว์เซอร์หรือส่วนขยายที่บล็อกโฆษณา ตามคำแนะนำของนักวิจัย |
| อัปเดตเครื่องสม่ำเสมอ | ติดตั้งอัปเดตระบบปฏิบัติการและแอปทันที เพื่อปิดช่องโหว่ที่สปายแวร์ใช้ |
surely just the tip of the iceberg
Bill Marczak, Citizen Lab
ผลจากรายงานนี้ทำให้ Google และ IAB Europe ถอด Discover-Tech ออกจากทะเบียนผู้ให้บริการโฆษณาแล้วเมื่อต้นเดือนตุลาคม 2569 ส่วน Discover-Tech และ Al Jazeera ยังไม่ตอบคำถามของสื่อ ขณะที่ Bill Marczak นักวิจัยอาวุโสของ Citizen Lab มองว่าสิ่งที่พบเป็นแค่ยอดภูเขาน้ำแข็ง และแนะนำให้คนที่อาจตกเป็นเป้าหมายจากหน้าที่การงานปิดการติดตามโฆษณาหรือบล็อกโฆษณาไปเลย
คำถามที่พบบ่อยเกี่ยวกับสปายแวร์แฝงโฆษณา
zero-click spyware คืออะไร
สปายแวร์ที่ติดเครื่องได้โดยเหยื่อไม่ต้องกดลิงก์หรือเปิดไฟล์ใด ๆ ในกรณีนี้ถูกส่งมากับโฆษณาที่แสดงในแอปหรือเว็บ
ดูโฆษณาในแอปแล้วจะติดสปายแวร์ไหม
ผู้ใช้ทั่วไปมีความเสี่ยงต่ำ เพราะการโจมตีนี้เล็งเป้าเฉพาะบุคคล แต่ควรปิดการติดตามโฆษณาและอัปเดตเครื่องเสมอเพื่อลดความเสี่ยง
ปิดการติดตามโฆษณาบนมือถืออย่างไร
บน iPhone ไปที่ การตั้งค่า > ความเป็นส่วนตัวและความปลอดภัย > การติดตาม ส่วน Android ไปที่เมนูโฆษณาในการตั้งค่าความเป็นส่วนตัวแล้วลบรหัสโฆษณา
ความคิดเห็น 0
ยังไม่มีความคิดเห็นเป็นคนแรกที่แสดงความคิดเห็นในบทความนี้