Truffle Security บริษัทผู้พัฒนาเครื่องมือ TruffleHog เปิดโครงการ Secrets Revocation Program ฟรี เพื่อเพิกถอนคีย์ API ที่หลุดสู่สาธารณะและยังใช้งานได้ราว 1.4 ล้านรายการ จุดเด่นคือทำงานร่วมกับผู้ออกคีย์โดยตรง 16 ราย เช่น Hugging Face, Notion, Vercel และ Twilio ทำให้ปิดคีย์ที่รั่วได้แม้เจ้าของจะไม่ตอบอีเมลแจ้งเตือน
สารบัญ
⚡ สรุปข่าวใน 30 วินาที
- เป้าหมาย: คีย์และรหัสลับที่หลุดสู่สาธารณะและยังใช้งานได้ราว 1.4 ล้านรายการ
- ผู้ออกคีย์ 16 รายเข้าร่วม เช่น Hugging Face, Notion, Vercel, Resend, RubyGems, Twilio
- ใช้ TruffleHog ตรวจว่าคีย์ยังใช้ได้ แล้วส่งให้ผู้ออกคีย์เพิกถอนภายใน 14 วัน
- 81% ของคีย์ที่ Truffle แจ้งเมื่อปีก่อนยังใช้งานได้หลังผ่านไป 6 เดือน
- โครงการนี้ใช้ฟรี
ทำไมคีย์ที่หลุดถึงยังใช้ได้อยู่
คีย์ API และรหัสลับต่างๆ มักหลุดไปอยู่ในที่สาธารณะโดยไม่ตั้งใจ เช่น คอมมิตขึ้นคลังโค้ดบน GitHub ติดไปในอิมเมจ Docker แพ็กเกจ ชุดข้อมูล หรือไฟล์ตั้งค่าที่อัปโหลดไปพร้อมแอป ปัญหาคือแม้เจ้าของจะได้รับการแจ้งเตือน หลายคนก็ไม่ได้เปลี่ยนคีย์
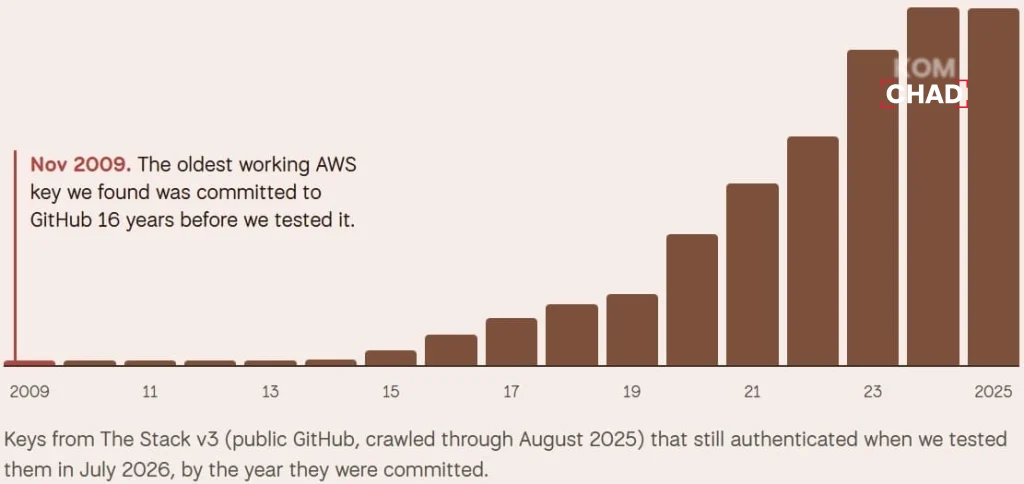
Truffle เผยว่า 81% ของคีย์ที่บริษัทแจ้งเจ้าของเมื่อปีก่อนยังใช้งานได้หลังผ่านไป 6 เดือน ก่อนหน้านี้บริษัทเคยพบรหัสลับที่ยังใช้ได้กว่า 543,000 รายการในคลังโค้ดสาธารณะบน GitHub และกว่า 431,000 รายการของ AWS ในคลังโค้ด ประวัติ Git ชุดข้อมูล อิมเมจ Docker และล็อก CI นอกจากนี้ยังพบคีย์ที่ใช้งานได้ 2,655 รายการในไฟล์ตั้งค่าของเครื่องมือเขียนโค้ดด้วย AI ตั้งแต่มกราคม 2568
| แหล่งที่คีย์หลุด | ตัวเลขที่ Truffle รายงาน |
|---|---|
| คลังโค้ดสาธารณะบน GitHub | กว่า 543,000 รายการที่ยังใช้ได้ |
| คีย์ AWS ในหลายแหล่ง | กว่า 431,000 รายการ |
| ไฟล์ตั้งค่าเครื่องมือเขียนโค้ด AI | 2,655 รายการ ตั้งแต่ ม.ค. 2568 |
| คีย์ที่ยังใช้ได้หลังแจ้ง 6 เดือน | 81% |
โครงการนี้ทำงานอย่างไร
Truffle ใช้ TruffleHog ตรวจว่าคีย์ที่พบยังใช้งานได้จริงหรือไม่ จากนั้นประสานกับผู้ออกคีย์ 2 แบบ แบบแรกคือเรียกใช้ช่องทางเพิกถอนที่ผู้ให้บริการเปิดไว้โดยตรง แบบที่สองคือส่งคีย์ที่ยืนยันแล้วไปยังผู้ให้บริการผ่าน webhook แล้วผู้ให้บริการต้องเพิกถอนภายใน 14 วัน วิธีนี้ทำให้ปิดคีย์ได้แม้เจ้าของไม่ตอบสนอง
แนวคิดนี้มีตัวอย่างที่ได้ผลมาแล้ว Google เริ่มปิดคีย์บัญชีบริการของ Google Cloud ที่หลุดโดยอัตโนมัติตั้งแต่ 16 มิถุนายน 2567 Truffle รายงานว่าการแจ้งเตือนอย่างเดียวทำให้คีย์ที่หลุดยังใช้ได้อยู่ 72% แต่เมื่อปิดอัตโนมัติ เหลือเพียง 11%
ผู้เข้าร่วมตอนนี้: Hugging Face, Notion, Vercel, Resend, RubyGems, Twilio และรายอื่นรวม 16 ราย
นักพัฒนาไทยควรทำอะไร
ถ้าคุณหรือทีมใช้บริการที่เข้าร่วมโครงการ คีย์ที่เคยหลุดอาจถูกเพิกถอนกะทันหัน ทำให้ระบบที่ยังใช้คีย์นั้นหยุดทำงาน ทางที่ดีคือสแกนคลังโค้ดและอิมเมจของตัวเองก่อน TruffleHog เป็นโอเพนซอร์สให้ใช้ฟรี หรือจะใช้ฟีเจอร์สแกนรหัสลับของ GitHub ก็ได้
ข้อปฏิบัติพื้นฐานคือเก็บคีย์ไว้ในตัวจัดการรหัสลับหรือไฟล์ .env ที่อยู่ใน .gitignore ไม่ฝังลงโค้ด ตั้งสิทธิ์คีย์ให้น้อยที่สุดเท่าที่จำเป็น และเปลี่ยนคีย์ทันทีเมื่อรู้ว่าหลุด เพราะการลบไฟล์ออกจากคอมมิตล่าสุดไม่ได้ลบออกจากประวัติ Git
ระวังเป็นพิเศษกับเครื่องมือเขียนโค้ดด้วย AI เพราะไฟล์ตั้งค่าของเครื่องมือเหล่านี้มักเก็บคีย์ไว้และอาจถูกคอมมิตขึ้นคลังโค้ดโดยไม่รู้ตัว
- 16 มิ.ย. 2567 Google เริ่มปิดคีย์ Google Cloud ที่หลุดอัตโนมัติ
- ม.ค. 2568 เริ่มนับคีย์ที่หลุดในไฟล์ตั้งค่าเครื่องมือ AI
- 2569 Truffle พบรหัสลับที่ยังใช้ได้กว่า 543,000 รายการบน GitHub
- 5 พ.ย. 2569 เปิดโครงการ Secrets Revocation Program
คำถามที่พบบ่อยเกี่ยวกับ การเพิกถอนคีย์ API ที่หลุด
Secrets Revocation Program คืออะไร
โครงการฟรีของ Truffle Security ที่ร่วมกับผู้ออกคีย์เพื่อเพิกถอนคีย์ที่หลุดสู่สาธารณะ
มีบริการไหนเข้าร่วม
ผู้ออกคีย์ 16 ราย เช่น Hugging Face, Notion, Vercel, Resend, RubyGems และ Twilio
ต้องเสียเงินไหม
ไม่ต้อง โครงการนี้ฟรี
คีย์ของเราจะถูกปิดไหม
ถ้าคีย์หลุดสู่สาธารณะและยังใช้ได้ อาจถูกผู้ให้บริการเพิกถอนภายใน 14 วัน
ตรวจคีย์หลุดของตัวเองได้อย่างไร
ใช้ TruffleHog ที่เป็นโอเพนซอร์ส หรือฟีเจอร์สแกนรหัสลับของ GitHub
ความคิดเห็น 0
ยังไม่มีความคิดเห็นเป็นคนแรกที่แสดงความคิดเห็นในบทความนี้