นักวิจัยของ Dr.Web พบแคมเปญที่ปล่อยเครื่องมือด้านความปลอดภัยปลอมบน GitHub เช่น สคริปต์จัดรูปแบบผลสแกนจาก Fscan หลอกให้คนสาย Security ดาวน์โหลดไปใช้ แต่ข้างในฝัง AsyncRAT มัลแวร์ขโมยข้อมูล และตัวเปลี่ยนเลขกระเป๋าคริปโต โดยซ่อนโค้ดอันตรายไว้หลังช่องว่างยาวเหยียดในไฟล์โปรเจกต์จนมองด้วยตาไม่เห็น มีเครื่อง Windows ติดแล้วกว่า 2,000 เครื่อง
สารบัญ
⚡ สรุปข่าวใน 30 วินาที
- Dr.Web พบแคมเปญที่ทำมาราว 2 ปี เดิมเล็งผู้ใช้คริปโต ตอนนี้หันมาเล็งคนสาย Security
- ปลอมเป็นเครื่องมือสแกน ทดสอบความปลอดภัย และวิเคราะห์ล็อก
- ซ่อนโค้ดหลังช่องว่างยาวในไฟล์ Visual Studio, Python และ Go
- ฝัง AsyncRAT, มัลแวร์ขโมยข้อมูล และตัวเปลี่ยนเลขกระเป๋าคริปโต
- มีเครื่อง Windows ติดแล้วกว่า 2,000 เครื่อง
หลอกอย่างไร
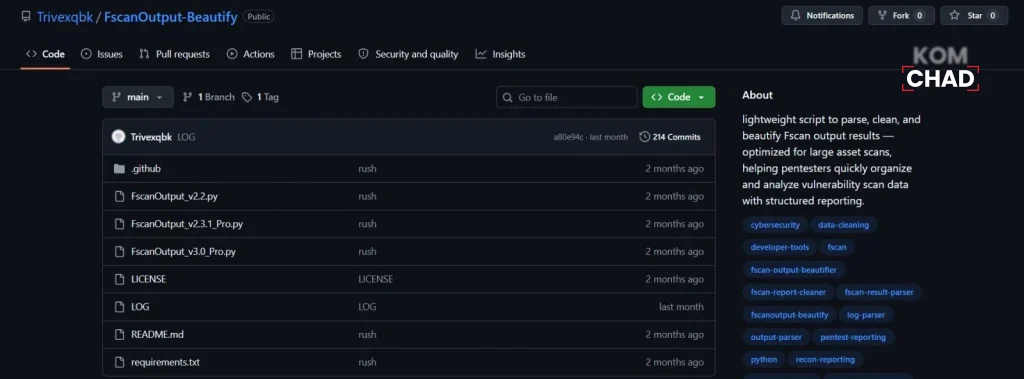
ผู้โจมตีสร้างคลังโค้ดบน GitHub ที่ดูเหมือนเครื่องมือมีประโยชน์ เช่น สคริปต์เล็กๆ สำหรับแยก ทำความสะอาด และจัดรูปแบบผลลัพธ์จาก Fscan ซึ่งเป็นเครื่องมือสแกนเครือข่ายที่คนทำงานด้านความปลอดภัยใช้กันมาก ก่อนหน้านี้แคมเปญเดียวกันเคยใช้เหยื่อล่อเป็นเกมบล็อกเชน บอต และโปรแกรมโกงเกม
กลเม็ดสำคัญคือการซ่อนโค้ดอันตรายไว้หลังช่องว่างยาวมากในไฟล์ เมื่อเปิดดูในโปรแกรมแก้โค้ด บรรทัดนั้นจะดูว่างเปล่า ต้องเลื่อนไปทางขวาไกลมากถึงจะเห็น ในโปรเจกต์ Visual Studio บางตัว โค้ดถูกตั้งให้รันเป็นขั้นตอนก่อนคอมไพล์ แค่กด Build ก็ติดแล้ว
| ส่วนประกอบ | หน้าที่ |
|---|---|
| สคริปต์ PowerShell | ดึงลิงก์ดาวน์โหลดที่เข้ารหัสไว้ |
| ตัวโหลด Microsoft.exe (Electron) | ฝังตัวถาวร ยกระดับสิทธิ์ ปิดระบบป้องกัน |
| AsyncRAT | แบ็กดอร์ควบคุมเครื่องจากระยะไกล |
| มัลแวร์ขโมยข้อมูล | ดึงข้อมูลเบราว์เซอร์ VPN FTP เกม และโทเคน Discord |
| ตัวเปลี่ยนคลิปบอร์ด | สลับเลขกระเป๋าคริปโตตอนคัดลอก |
ติดแล้วโดนอะไรบ้าง
เมื่อรันแล้ว ตัวโหลดจะฝังตัวในระบบ ยกระดับสิทธิ์ ปิดฟีเจอร์ความปลอดภัยและการกู้คืนของ Windows แล้วแทรกมัลแวร์เข้าไปในโปรเซสที่ถูกต้อง โหมดหลักใช้ 6 เทคนิคหลบการตรวจจับ เช่น ปลอมตัวเป็นลูกของ explorer.exe ปิด Smart App Control ผ่านรีจิสทรี และแก้ฟังก์ชันที่โปรแกรมป้องกันใช้สแกน ถ้าไม่สำเร็จจะใช้โหมดสำรองที่เพิ่มข้อยกเว้นใน Microsoft Defender แทน
ข้อมูลที่ถูกขโมยได้แก่ ข้อมูลเบราว์เซอร์ การตั้งค่า VPN ไฟล์ตั้งค่าโปรแกรม FTP ข้อมูลบัญชีเกม และโทเคน Discord ซึ่งถูกส่งออกผ่านบอต Telegram มัลแวร์ยังพยายามถอน ESET, McAfee และ Malwarebytes บล็อกเซิร์ฟเวอร์อัปเดตของโปรแกรมเหล่านี้ และขัดขวางการสำรองข้อมูลของ Windows
ตัวบ่งชี้การติด: Dr.Web เผยรายการ IOC ครบถ้วนไว้บน GitHub ของบริษัท ภายใต้ชื่อ Trojan.Loader.3261 ทีม IT ใช้ตรวจเครื่องในองค์กรได้
ป้องกันตัวอย่างไร
คนทำงานด้านความปลอดภัยมักดาวน์โหลดเครื่องมือจาก GitHub มาลองบ่อย จึงตกเป็นเป้าได้ง่าย วิธีป้องกันพื้นฐานคือ ใช้เครื่องมือจากคลังทางการหรือผู้พัฒนาที่เชื่อถือได้ ดูจำนวนดาว ประวัติคอมมิต และอายุบัญชีผู้สร้าง ระวังคลังที่เพิ่งสร้างแต่ดาวเยอะผิดปกติ
ก่อนรันหรือคอมไพล์โค้ดที่ไม่รู้จัก ควรเปิดใช้ word wrap ในโปรแกรมแก้โค้ดเพื่อให้เห็นโค้ดที่ซ่อนหลังช่องว่าง ตรวจขั้นตอน pre-build ในไฟล์ .csproj และ .sln และทดลองในเครื่องเสมือนหรือแซนด์บ็อกซ์ที่แยกจากเครื่องทำงานจริง
ถ้าสงสัยว่าเคยรันเครื่องมือแปลกๆ ไปแล้ว ให้เปลี่ยนรหัสผ่านบัญชีสำคัญจากเครื่องอื่น ออกจากระบบ Discord ทุกอุปกรณ์เพื่อล้างโทเคน และสแกนเครื่องด้วยโปรแกรมป้องกันที่อัปเดตล่าสุด
- ราว 2567 แคมเปญเริ่มเล็งผู้ใช้คริปโตและเกมบล็อกเชน
- 2569 เปลี่ยนเป้าเป็นคนทำงานด้านความปลอดภัย
- 6 พ.ย. 2569 Dr.Web เผยรายละเอียดและรายการ IOC
คำถามที่พบบ่อยเกี่ยวกับ มัลแวร์ในเครื่องมือปลอมบน GitHub
มัลแวร์นี้ซ่อนอย่างไร
ซ่อนโค้ดหลังช่องว่างยาวในไฟล์ Visual Studio, Python และ Go
ใครเป็นเป้าหมาย
คนทำงานด้านความปลอดภัยไซเบอร์ และก่อนหน้านี้คือผู้ใช้คริปโตและเกมบล็อกเชน
ติดแล้วข้อมูลอะไรถูกขโมย
ข้อมูลเบราว์เซอร์ VPN FTP บัญชีเกม และโทเคน Discord
ตรวจได้อย่างไรว่าติด
ใช้รายการ IOC ของ Dr.Web ชื่อ Trojan.Loader.3261 และสแกนด้วยโปรแกรมป้องกันล่าสุด
ป้องกันอย่างไร
ตรวจแหล่งที่มาของคลังโค้ด เปิด word wrap ก่อนอ่านโค้ด และทดลองในเครื่องเสมือน
ความคิดเห็น 0
ยังไม่มีความคิดเห็นเป็นคนแรกที่แสดงความคิดเห็นในบทความนี้