QNAP ออกประกาศเมื่อ 6 พฤศจิกายน 2569 เตือนเจ้าของ NAS ที่ติดตั้ง Plex Media Server ให้อัปเดตทันที หลังได้รับรายงานว่าเครื่องหลายเครื่องอาจถูกเจาะผ่านช่องโหว่ชุด Plex2Shell ซึ่งประกอบด้วยช่องโหว่ 4 รายการใน Plex ผู้โจมตีใช้เครื่องที่เจาะได้ขุดคริปโตและเปิดพร็อกซีส่งทราฟฟิกของคนอื่นผ่านอินเทอร์เน็ตบ้านของเหยื่อ QNAP ย้ำว่าการอัปเดตไม่ได้ลบมัลแวร์ที่ฝังไว้แล้ว
สารบัญ
⚡ สรุปข่าวใน 30 วินาที
- QNAP เตือนผู้ใช้ NAS ที่ลง Plex Media Server เมื่อ 6 พ.ย. 2569
- ช่องโหว่ Plex2Shell 4 รายการ กระทบ Plex 1.43.2 และเก่ากว่า
- ผู้โจมตีฝังเครื่องขุดคริปโตและพร็อกซีในเครื่องเหยื่อ
- แก้: อัปเดต Plex เป็น 1.43.3.10861 ขึ้นไป
- ถ้าเคยเปิด Plex ออกอินเทอร์เน็ต ให้ถือว่าเครื่องถูกเจาะ และติดตั้งระบบใหม่
Plex2Shell คืออะไร
Plex2Shell คือชุดช่องโหว่ 4 รายการใน Plex Media Server ได้แก่ CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 และ CVE-2026-96656 เมื่อใช้ต่อกัน ผู้โจมตีที่ไม่ต้องล็อกอินจะเข้าถึงฟังก์ชันภายใน ขโมยโทเคนผู้ดูแลของเจ้าของเซิร์ฟเวอร์ และเขียนไฟล์ลงในโฟลเดอร์ Codecs ของ Plex จนรันโค้ดจากระยะไกลได้ด้วยสิทธิ์เดียวกับโปรแกรม Plex
ช่องโหว่นี้อยู่ในโปรแกรม Plex เท่านั้น ระบบปฏิบัติการ QTS และ QuTS hero ของ QNAP ไม่ได้มีช่องโหว่ แต่เมื่อ Plex ถูกเจาะ ผู้โจมตีก็เข้าถึงไฟล์และทรัพยากรของ NAS ได้ตามสิทธิ์ของ Plex
| หัวข้อ | รายละเอียด |
|---|---|
| Plex ที่ได้รับผล | 1.43.2 และเก่ากว่า |
| Plex ที่แก้แล้ว | 1.43.3.10861 ขึ้นไป |
| ระบบ QNAP | QTS และ QuTS hero ไม่มีช่องโหว่เอง |
| สิ่งที่ผู้โจมตีทำ | ขุดคริปโต และเปิดพร็อกซีส่งทราฟฟิกผ่านเครื่องเหยื่อ |
การโจมตีเกิดเร็วแค่ไหน
รายละเอียดทางเทคนิคเต็มของช่องโหว่ถูกเผยแพร่เมื่อ 16 ตุลาคม เพียง 3 วันต่อมาในวันที่ 19 ตุลาคม Plex ก็เปิดเผยว่าพบการโจมตีเป็นวงกว้าง และ QNAP ออกประกาศเตือนผู้ใช้ของตัวเองเมื่อ 6 พฤศจิกายน หลังได้รับรายงานจากผู้ใช้ที่พบสัญญาณถูกเจาะ
- 16 ต.ค. 2569 รายละเอียดทางเทคนิคและโค้ดสาธิตถูกเผยแพร่
- 19 ต.ค. 2569 Plex เปิดเผยว่าพบการโจมตีเป็นวงกว้าง
- 6 พ.ย. 2569 QNAP เตือนผู้ใช้ NAS ให้อัปเดตและตรวจเครื่อง
สัญญาณว่าเครื่องอาจถูกเจาะ
QNAP และผู้เชี่ยวชาญระบุสัญญาณที่ควรตรวจ ถ้าเจอข้อใดข้อหนึ่ง ควรถือว่าเครื่องถูกเจาะแล้ว
| สัญญาณ | วิธีสังเกต |
|---|---|
| ไฟล์แปลกในโฟลเดอร์ Codecs | ไฟล์ที่ไม่รู้จักในโฟลเดอร์ Codecs ของ Plex |
| การเชื่อมต่อแปลก | มีการเชื่อมต่อออกไปยัง proxystream.st |
| CPU สูงผิดปกติ | CPU ทำงานหนักทั้งที่ไม่ได้เปิดดูอะไร |
ถ้าเคยเปิด Plex Remote Access หรือเปิดพอร์ต 32400 ออกอินเทอร์เน็ต ไม่ว่าทางตั้งเอง UPnP หรือ myQNAPcloud ให้ถือว่า NAS และไฟล์ส่วนตัวในเครื่องอาจถูกเข้าถึงแล้ว
วิธีแก้ทีละขั้น
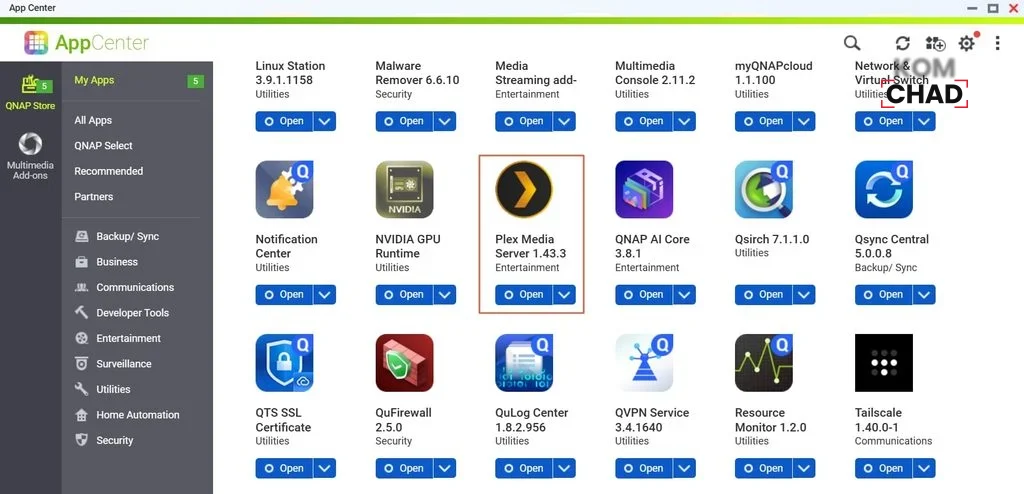
- ขั้นที่ 1 เปิด App Center > My Apps แล้วอัปเดต Plex Media Server เป็น 1.43.3 ขึ้นไป
- ขั้นที่ 2 ใน Plex Web ไปที่ Settings > General ตรวจว่าเป็นบิลด์ 1.43.3.10861 หรือใหม่กว่า
- ขั้นที่ 3 ถ้าเคยเปิดออกอินเทอร์เน็ต ให้คัดลอกโฟลเดอร์ Plex Logs เก็บไว้ แล้วติดตั้ง QTS หรือ QuTS hero ใหม่แบบสะอาด
- ขั้นที่ 4 ติดตั้ง Plex ใหม่จาก App Center โดยไม่กู้โฟลเดอร์ Codecs เดิม
- ขั้นที่ 5 ออกจากระบบ Plex ทุกอุปกรณ์ แล้วเปลี่ยนรหัสผ่าน Plex และ NAS
- ขั้นที่ 6 เปลี่ยนรหัสผ่านที่เก็บไว้ในเครื่อง เช่น บัญชีสำรองข้อมูลและบัญชีคลาวด์
สำหรับคนที่ดู Plex เฉพาะในบ้าน ควรปิด Plex Remote Access และลบการเปิดพอร์ตทั้งหมด ถ้าต้องดูจากนอกบ้าน QNAP แนะนำให้เชื่อมผ่าน VPN แทนการเปิดพอร์ตตรง
ทำไมเรื่องนี้สำคัญกับคนไทย
NAS ของ QNAP และ Plex เป็นชุดที่คนไทยนิยมใช้ทำเซิร์ฟเวอร์ดูหนังและเก็บไฟล์ในบ้าน หลายคนเปิดดูจากนอกบ้านผ่าน Remote Access โดยไม่รู้ว่าเครื่องเปิดออกสู่อินเทอร์เน็ตโดยตรง เมื่อมีช่องโหว่ร้ายแรงแบบนี้ เครื่องจึงถูกเจาะได้ง่าย
การถูกฝังเครื่องขุดคริปโตทำให้ค่าไฟเพิ่มและเครื่องเสื่อมเร็วขึ้น ส่วนพร็อกซีอาจทำให้อินเทอร์เน็ตบ้านถูกใช้ทำสิ่งผิดกฎหมายโดยที่เจ้าของไม่รู้ตัว
คำถามที่พบบ่อยเกี่ยวกับ Plex2Shell บน QNAP
Plex2Shell คืออะไร
ชุดช่องโหว่ 4 รายการใน Plex Media Server ที่ทำให้ผู้โจมตีรันโค้ดจากระยะไกลได้
Plex เวอร์ชันไหนปลอดภัย
1.43.3.10861 ขึ้นไป
QNAP มีช่องโหว่เองไหม
ไม่มี ช่องโหว่อยู่ใน Plex แต่ผู้โจมตีใช้ Plex เข้าถึง NAS
อัปเดตแล้วปลอดภัยหรือยัง
อัปเดตปิดช่องทางใหม่ แต่ไม่ลบมัลแวร์ที่ฝังไว้แล้ว
ดูหนังนอกบ้านได้อย่างปลอดภัยอย่างไร
เชื่อมผ่าน VPN แทนการเปิดพอร์ต 32400
ความคิดเห็น 0
ยังไม่มีความคิดเห็นเป็นคนแรกที่แสดงความคิดเห็นในบทความนี้