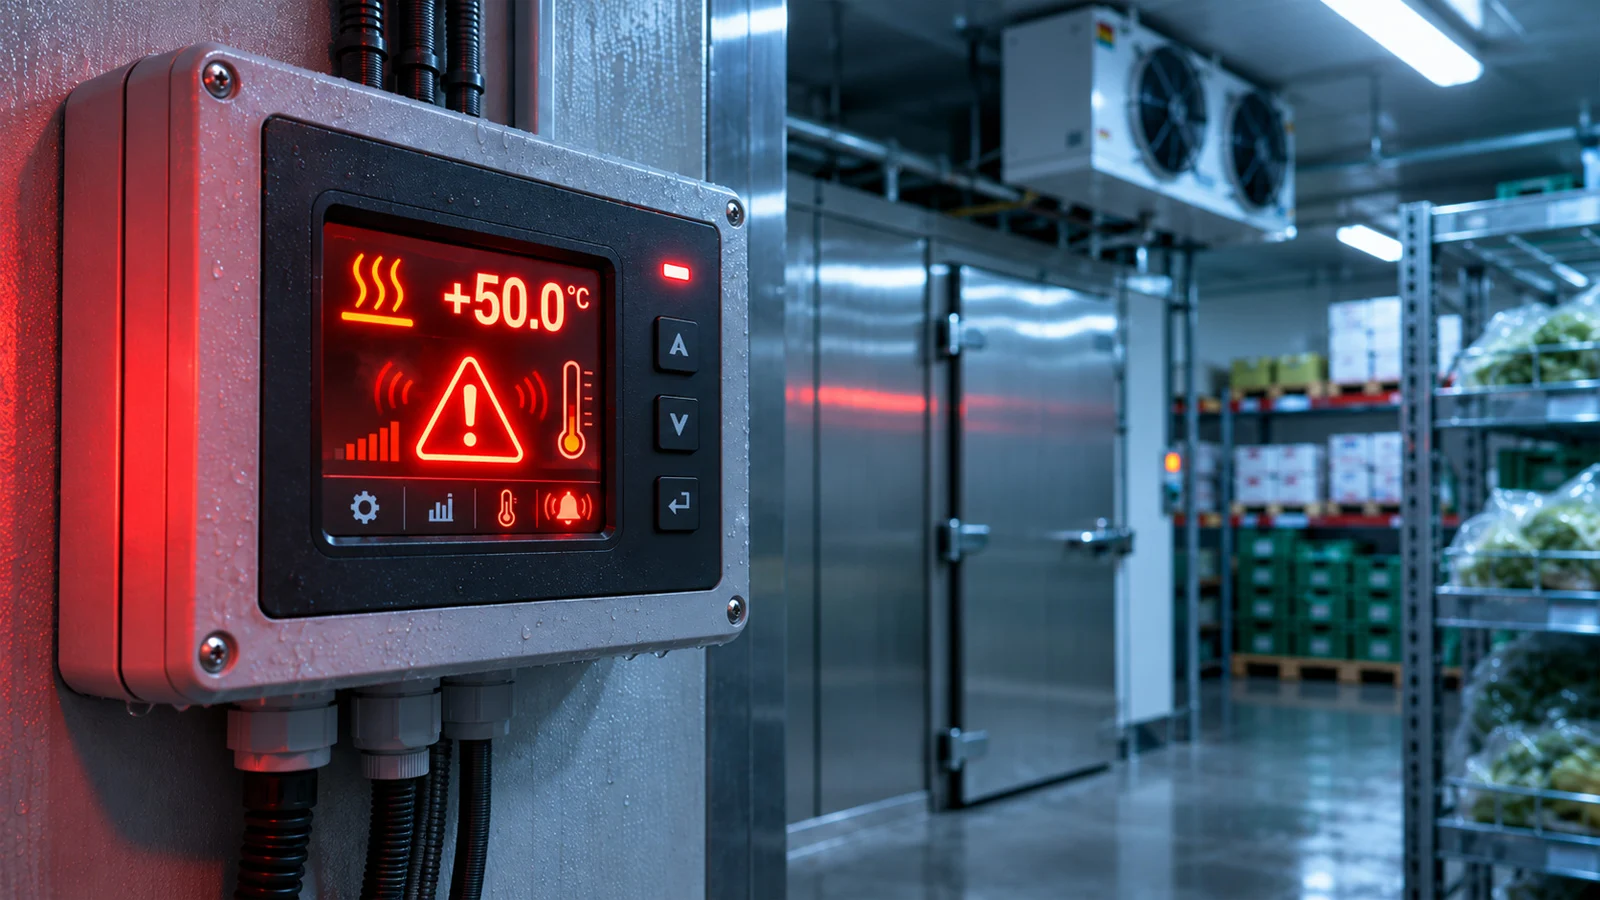
แฮกระบบตู้เย็นกลายเป็นภัยไซเบอร์ที่หน่วยงานสหรัฐฯ ต้องออกคำเตือนร่วมกัน เมื่อ 5 พฤศจิกายน 2569 FBI และ CISA ร่วมกับกระทรวงสาธารณสุข กระทรวงเกษตร และกระทรวงคมนาคมของสหรัฐฯ ประกาศเตือนการโจมตีตัวควบคุมอุณหภูมิและระบบจัดการตู้เย็นเชิงพาณิชย์ หลังเกิดเหตุในยุโรปหลายระลอก ทั้งซูเปอร์มาร์เก็ตในฝรั่งเศสหลายร้อยสาขา ร้านค้าในหกประเทศ และคลังเก็บเลือดในฝรั่งเศส
สารบัญ
⚡ สรุปข่าวใน 30 วินาที
- FBI, CISA, HHS, USDA และ DOT ออกคำเตือนร่วม 5 พ.ย. 2569 เรื่องการโจมตีระบบตู้เย็นเชิงพาณิชย์
- ต.ค. ซูเปอร์มาร์เก็ตฝรั่งเศสราว 250–350 สาขาถูกเจาะ ระบบถูกสั่งละลายน้ำแข็งและเพิ่มอุณหภูมิ
- พ.ย. ระลอกสองกระทบร้านกว่า 115 แห่งในหกประเทศยุโรป บางระบบร้อนถึง 50°C
- 3 พ.ย. หน่วยงานเลือดของฝรั่งเศสยืนยันคลังเลือด 3 แห่งถูกเปลี่ยนค่าอุณหภูมิ
- คำแนะนำหลักคือถอดตัวควบคุมออกจากอินเทอร์เน็ต เปลี่ยนรหัสผ่านเริ่มต้น และอัปเดตแพตช์
เกิดอะไรขึ้นในยุโรป
ระบบตู้เย็นในซูเปอร์มาร์เก็ต โรงงานอาหาร และคลังสินค้าห้องเย็นสมัยใหม่ ควบคุมด้วยตัวควบคุมอิเล็กทรอนิกส์ที่เชื่อมเครือข่าย เพื่อให้เจ้าหน้าที่ดูอุณหภูมิ ตั้งรอบละลายน้ำแข็ง และสั่งงานจากระยะไกลได้ ความสะดวกนี้กลายเป็นช่องโหว่เมื่อตัวควบคุมเปิดให้เข้าถึงจากอินเทอร์เน็ตโดยตรง
| ช่วงเวลา | เหตุการณ์ | ผลกระทบ |
|---|---|---|
| ต.ค. 2569 | ซูเปอร์มาร์เก็ตฝรั่งเศสราว 250–350 สาขาถูกเจาะ | ตู้ถูกสั่งละลายน้ำแข็ง อุณหภูมิสูงขึ้น |
| พ.ย. 2569 | ระลอกสอง ร้านกว่า 115 แห่งใน 6 ประเทศ | บางระบบดับ บางระบบร้อนถึง 50°C |
| 3 พ.ย. 2569 | ผู้ให้บริการอุปกรณ์ทำความเย็นของคลังเลือดฝรั่งเศสถูกโจมตี | คลังเลือด 3 แห่งถูกเปลี่ยนค่าอุณหภูมิและรอบละลายน้ำแข็ง |
เหตุการณ์ที่คลังเลือดแสดงให้เห็นว่าการโจมตีระบบที่ดูธรรมดาอย่างตู้เย็น อาจกระทบชีวิตคนได้โดยตรง เพราะเลือดและยาหลายชนิดต้องเก็บในอุณหภูมิที่ควบคุมแม่นยำ
ผู้โจมตีใช้วิธีไหน และเสียหายอย่างไร
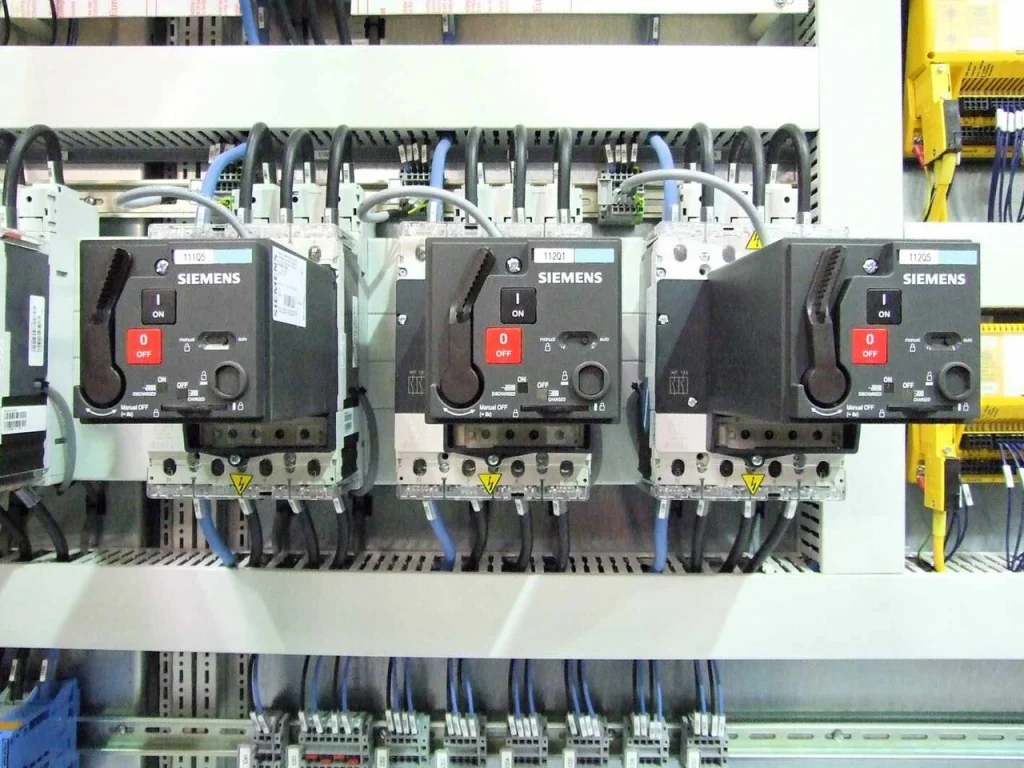
หน่วยงานสหรัฐฯ ระบุว่าผู้โจมตีเล็งอุปกรณ์ที่ไม่ได้อัปเดตแพตช์และอุปกรณ์ที่เข้าถึงได้จากอินเทอร์เน็ต วิธีที่ใช้มีทั้งช่องโหว่ข้ามการยืนยันตัวตน การฉีดโค้ด และการตั้งค่าที่อ่อนแอ เช่น รหัสผ่านเริ่มต้นจากโรงงานที่ไม่เคยถูกเปลี่ยน
ความเสียหายมีหลายรูปแบบ ตั้งแต่สินค้าเน่าเสีย อุปกรณ์อายุสั้นลงจากการถูกสั่งให้ทำความร้อนหรือละลายน้ำแข็งต่อเนื่อง ความเสี่ยงไฟไหม้ ไปจนถึงการที่เจ้าหน้าที่มองไม่เห็นอุณหภูมิจริงเพราะหน้าจอถูกปลอมแปลง CISA เตือนว่าทุกองค์กรที่พึ่งพาระบบทำความเย็นและระบบตรวจวัด ควรคิดไว้ก่อนว่าตัวเองอาจเป็นเป้าหมาย
กลุ่มที่อยู่ในคำเตือนครอบคลุมโรงพยาบาล การผลิตอาหาร โรงงานเคมี การขนส่ง ร้านค้าปลีก และคลังห้องเย็น ซึ่งในไทยก็มีระบบลักษณะเดียวกันใช้อยู่จำนวนมาก
วิธีป้องกันตามคำแนะนำ
| มาตรการ | ทำอย่างไร |
|---|---|
| ถอดออกจากอินเทอร์เน็ตตรง | ตัวควบคุมไม่ควรมี IP สาธารณะ ให้เข้าผ่าน VPN หรือเกตเวย์ที่ปลอดภัย |
| ป้องกันการเข้าถึงระยะไกล | ใช้การยืนยันตัวตนหลายขั้น จำกัดผู้มีสิทธิ์ |
| เปลี่ยนรหัสผ่านเริ่มต้น | ทุกอุปกรณ์ต้องมีรหัสผ่านเฉพาะ ไม่ใช้ค่าจากโรงงาน |
| อัปเดตแพตช์ | ติดตามประกาศของผู้ผลิตตัวควบคุมอุณหภูมิ |
| แยกเครือข่าย | แยกเครือข่ายระบบควบคุม (OT) ออกจากเครือข่ายสำนักงาน |
| ตั้งขีดจำกัดที่ปลอดภัย | ล็อกช่วงอุณหภูมิไม่ให้ตั้งเกินค่าที่ยอมรับได้ |
มาตรการสุดท้ายสำคัญมาก เพราะแม้ผู้โจมตีเข้าระบบได้ หากตัวควบคุมถูกจำกัดไม่ให้ตั้งอุณหภูมิเกินช่วงที่กำหนด ความเสียหายก็จะจำกัดลง
บทเรียนสำหรับธุรกิจไทย
ร้านสะดวกซื้อ ซูเปอร์มาร์เก็ต โรงงานอาหารแช่แข็ง และโรงพยาบาลในไทย ใช้ระบบตู้เย็นที่ตรวจวัดผ่านเครือข่ายเช่นกัน ผู้ดูแลควรตรวจว่าตัวควบคุมของตัวเองเปิดให้เข้าจากอินเทอร์เน็ตหรือไม่ และยังใช้รหัสผ่านเริ่มต้นหรือเปล่า โดยขอข้อมูลจากผู้ติดตั้งระบบหากไม่แน่ใจ
- ต.ค. 2569 ระลอกแรกในซูเปอร์มาร์เก็ตฝรั่งเศส
- 3 พ.ย. 2569 หน่วยงานเลือดฝรั่งเศสยืนยันเหตุที่คลังเลือด 3 แห่ง
- ต้น พ.ย. 2569 ระลอกสองกระทบร้านในหกประเทศ
- 5 พ.ย. 2569 FBI, CISA และหน่วยงานสหรัฐฯ ออกคำเตือนร่วม
คำถามที่พบบ่อยเกี่ยวกับ การโจมตีระบบตู้เย็นอุตสาหกรรม
ทำไมแฮกเกอร์โจมตีระบบตู้เย็น
เพราะตัวควบคุมจำนวนมากเชื่อมอินเทอร์เน็ต ไม่ได้อัปเดต และใช้รหัสผ่านเริ่มต้น เจาะได้ง่ายแต่สร้างความเสียหายสูง
ความเสียหายมีอะไรบ้าง
สินค้าเน่าเสีย อุปกรณ์เสื่อม ความเสี่ยงไฟไหม้ และมองไม่เห็นอุณหภูมิจริง
ป้องกันอย่างไร
ถอดตัวควบคุมออกจากอินเทอร์เน็ตตรง เปลี่ยนรหัสผ่านเริ่มต้น อัปเดตแพตช์ แยกเครือข่าย และล็อกช่วงอุณหภูมิ
ธุรกิจไทยได้รับผลกระทบไหม
ยังไม่มีรายงานในไทย แต่ระบบลักษณะเดียวกันใช้แพร่หลาย จึงควรตรวจสอบการตั้งค่า
ความคิดเห็น 0
ยังไม่มีความคิดเห็นเป็นคนแรกที่แสดงความคิดเห็นในบทความนี้