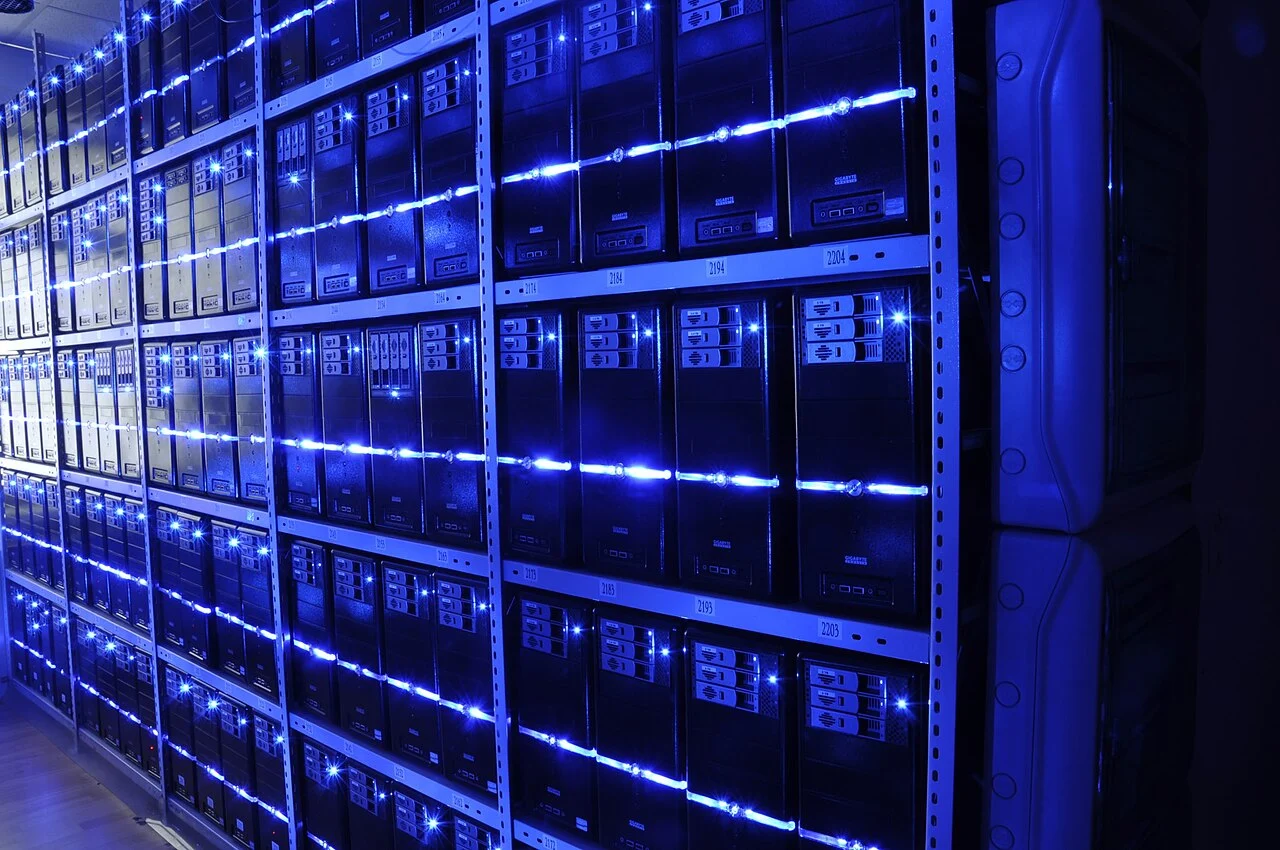
DreamHost โดนแฮก ผู้ให้บริการเว็บโฮสติ้งรายใหญ่จากสหรัฐฯ ยืนยันว่าถูกเจาะระบบต่อเนื่องหลายเดือน โดยการโจมตีเริ่มตั้งแต่เดือนสิงหาคม ตามเอกสารแจ้งเหตุข้อมูลรั่วที่ยื่นต่ออัยการสูงสุดรัฐแคลิฟอร์เนีย แฮกเกอร์ได้อีเมลลูกค้า ข้อมูลล็อกอิน session token และไฟล์ที่เก็บผ่านระบบจัดการไฟล์ไปบางส่วน
⚡ สรุปข่าวใน 30 วินาที
- การโจมตีเริ่มตั้งแต่สิงหาคม และไม่ถูกตรวจพบนานหลายเดือน
- แฮกเกอร์ใช้ช่องโหว่ใน File Manager ของ DreamHost ซึ่งไม่เกี่ยวกับบั๊ก PHP ที่เพิ่งเปิดเผย
- ข้อมูลที่หลุดมีอีเมล ข้อมูลล็อกอิน session token และไฟล์ของลูกค้า
- DreamHost ระบุว่ากระทบต่ำกว่า 10% ของลูกค้าราว 400,000 ราย
เกิดอะไรขึ้น
DreamHost เปิดเผยเหตุการณ์หลังระบบล่มไปหลายวัน ระหว่างนั้นบริษัทรีเซ็ตรหัสผ่านของลูกค้าบางส่วน ซึ่งภายหลังยืนยันว่าเป็นส่วนหนึ่งของการรับมือการเจาะระบบ ช่องโหว่ที่ถูกใช้อยู่ใน File Manager ที่ลูกค้าใช้เก็บไฟล์ แต่บริษัทยังไม่อธิบายรายละเอียด และไม่ตอบว่าทำไมจึงตรวจไม่พบนานขนาดนี้ เพราะการสอบสวนยังไม่จบ
ข้อมูลที่อันตรายเป็นพิเศษคือ session token ซึ่งเป็นตัวที่ทำให้ผู้ใช้ไม่ต้องล็อกอินซ้ำ ใครได้ token ไปก็เข้าระบบในฐานะเจ้าของบัญชีได้โดยไม่ต้องรู้รหัสผ่าน
ถ้าใช้ DreamHost ควรทำอะไร
- 1. เปลี่ยนรหัสผ่านบัญชี DreamHost และรหัสอีเมลที่ใช้กับโฮสต์
- 2. ออกจากระบบทุกอุปกรณ์เพื่อให้ session เก่าใช้ไม่ได้
- 3. เปิดการยืนยันตัวตนสองขั้น
- 4. ตรวจไฟล์เว็บไซต์ว่ามีไฟล์แปลกปลอมหรือถูกแก้ไขหรือไม่
- 5. เปลี่ยนรหัสฐานข้อมูลและ API key ที่เก็บไว้ในไฟล์บนโฮสต์
หมายเหตุ: คำแนะนำข้างต้นเป็นแนวทางความปลอดภัยทั่วไปของ KOMCHAD ส่วน DreamHost ยังไม่ได้ออกรายการขั้นตอนที่ลูกค้าต้องทำอย่างเป็นทางการ
คำถามที่พบบ่อยเกี่ยวกับ DreamHost โดนแฮก
DreamHost ถูกแฮกตั้งแต่เมื่อไร?
การโจมตีเริ่มตั้งแต่เดือนสิงหาคม 2569 และดำเนินต่อเนื่องหลายเดือน
ข้อมูลอะไรของลูกค้าหลุดบ้าง?
อีเมล ข้อมูลล็อกอิน session token และไฟล์ที่เก็บผ่าน File Manager
ลูกค้าได้รับผลกระทบกี่ราย?
DreamHost ระบุว่าต่ำกว่า 10% จากลูกค้าแบบจ่ายเงินราว 400,000 ราย
ความคิดเห็น 0
ยังไม่มีความคิดเห็นเป็นคนแรกที่แสดงความคิดเห็นในบทความนี้