ARTEX AI เอเจนต์ กลายเป็นเครื่องมือโจมตีจริงแล้ว Check Point Research เผยแพร่รายงานต้นพฤศจิกายน 2569 ว่าผู้โจมตีใช้แพลตฟอร์มทดสอบเจาะระบบด้วย AI ชื่อ ARTEX ปล่อยให้เอเจนต์ทำงานเองแทบทั้งหมด ในแคมเปญหนึ่ง เอเจนต์ใช้เวลาราวสองสัปดาห์ เจาะร้านรับเซ็นแอป iOS 10 แห่ง และได้ใบรับรองพร้อมรหัสผ่านกว่า 300 ชุด ใช้ค่าโมเดล AI เพียง 700–1,500 ดอลลาร์ อีกแคมเปญดึงข้อมูลบัญชีเกม Honor of Kings ได้กว่า 190,000 ชุด รายงานยังพบเซิร์ฟเวอร์ควบคุมกลุ่มหนึ่งอยู่บนเครือข่ายในไทย
สารบัญ
⚡ สรุปข่าวใน 30 วินาที
- Check Point พบผู้โจมตีใช้ AI เอเจนต์บนแพลตฟอร์ม ARTEX ทำงานแทบอัตโนมัติ
- แคมเปญ 14–29 ต.ค. 2569 ได้ใบรับรองเซ็นแอป iOS และรหัสผ่านกว่า 300 ชุด ใช้ได้จริง 3 ใบ
- ใช้โทเคน 36 พันล้าน ค่าใช้จ่ายราว 700–1,500 ดอลลาร์
- แคมเปญเกมได้บัญชี Honor of Kings กว่า 190,000 ชุด ยังใช้ได้ราว 6,000 บัญชี
- พบระบบ ARTEX 2,557 แห่ง และเซิร์ฟเวอร์ควบคุม 10 เครื่องบนเครือข่ายในไทย
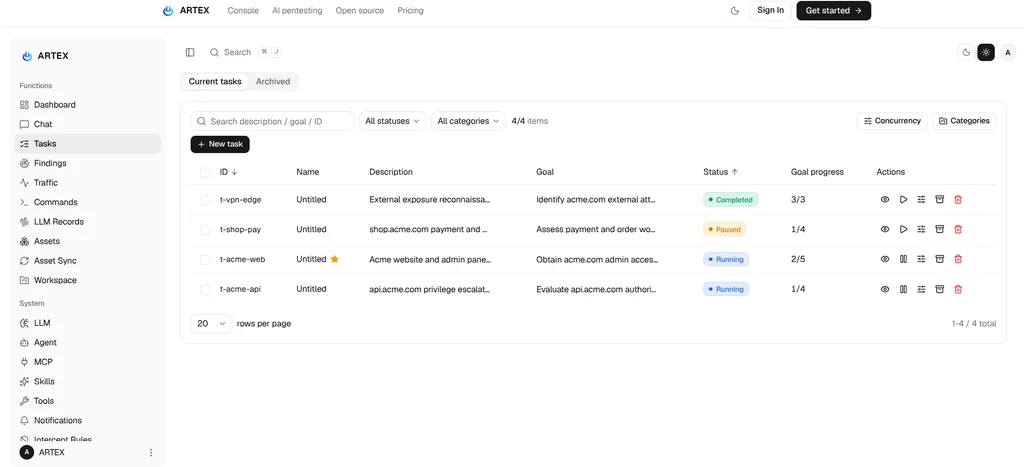
ARTEX คืออะไร
ARTEX เริ่มต้นเป็นแพลตฟอร์มทดสอบเจาะระบบแบบโอเพนซอร์สที่ใช้ AI เอเจนต์ ผู้พัฒนาปิดซอร์สเมื่อ 8 ตุลาคม หลังพบว่าถูกใช้โจมตีธนาคารในเกาหลีใต้ แต่สำเนาของโค้ดยังถูกเผยแพร่ต่อ Check Point พบระบบที่เคยหรือกำลังติดตั้งหน้าควบคุม ARTEX 2,557 แห่ง ในจำนวนนี้ 1,608 แห่งยังเปิดใช้งานอยู่
โมเดลที่ผู้โจมตีเลือกใช้ส่วนใหญ่เป็นโมเดลจากจีน โดยเฉพาะ DeepSeek รุ่น Flash รายงานยังระบุว่ามีระบบหนึ่งที่เรียกใช้ Claude Opus 5.5 แต่ถูกระบบป้องกันของโมเดลปฏิเสธ ผู้โจมตีรายนั้นจึงเปลี่ยนไปใช้โมเดลจีนที่ยอมทำตามคำสั่งมากกว่า
| ประเทศที่ตั้งเซิร์ฟเวอร์ ARTEX | จำนวน | สัดส่วน |
|---|---|---|
| สหรัฐฯ | 882 | 54% |
| ฮ่องกง | 295 | 18% |
| จีน | 103 | 6% |
สามแคมเปญที่ Check Point ติดตาม
| แคมเปญ | ระยะเวลา | เป้าหมาย | ผลลัพธ์ | ต้นทุน AI |
|---|---|---|---|---|
| ขโมยใบรับรอง Apple | 14–29 ต.ค. 2569 | ร้านรับเซ็นแอป iOS 10 แห่ง | ใบรับรองและรหัสผ่าน 300+ ชุด ใช้ได้จริง 3 ใบ | 700–1,500 ดอลลาร์ |
| ดูดเงินคริปโต | ราว 4 วัน | โดเมนรับชำระคริปโต 292 แห่ง | 230 รายการค้นพบ แต่ไม่ได้เงิน | 145–300 ดอลลาร์ |
| ขโมยบัญชีเกม | ราว 5 วัน | เซิร์ฟเวอร์ขายบัญชีเกม 13 แห่ง | บัญชี Honor of Kings 190,000+ ชุด ใช้ได้ราว 6,000 | 180–360 ดอลลาร์ |
ในแคมเปญใบรับรอง Apple ผู้โจมตีแทบไม่ได้สั่งงานทางเทคนิคเลย ส่วนใหญ่แค่ถามความคืบหน้า เอเจนต์หาช่องโหว่เองหลายแบบ เช่น รหัสผู้ดูแลที่ฝังไว้ในโค้ด JavaScript, API ที่ไม่มีการยืนยันตัวตน, ช่องโหว่สั่งรันคำสั่งระยะไกล และรหัสผ่านผู้ดูแลที่เดาง่าย
แคมเปญคริปโตแม้จะไม่ได้เงิน แต่เอเจนต์พบ API ของเป้าหมายรายหนึ่งที่ทำให้รหัสเข้าถึงคลังไฟล์ AWS S3 หลุด จนเขียนทับไฟล์ของแอป iOS ได้ ถือเป็นความเสี่ยงระดับห่วงโซ่อุปทาน ภายหลังไฟล์ถูกกู้คืนแล้ว
เกี่ยวข้องกับไทยอย่างไร
Check Point จัดกลุ่มเซิร์ฟเวอร์ควบคุมของ ARTEX ตามแท็กที่ตั้งไว้ มีกลุ่มหนึ่ง 10 เครื่องที่ใช้แท็กรูปแบบวันที่ ตั้งอยู่บนเครือข่าย Liberally Network ซึ่งรายงานระบุว่าอยู่ในไทย อย่างไรก็ตาม รายงานย้ำว่าแท็กที่ซ้ำกันเป็นเพียงเบาะแสในการจัดกลุ่ม ไม่ได้ยืนยันตัวผู้ควบคุม
สำหรับผู้เล่นเกมในไทย บัญชี Honor of Kings ที่หลุดมาจากเซิร์ฟเวอร์ร้านขายบัญชีเกมนอกระบบ ผู้ที่เคยซื้อหรือขายบัญชีผ่านช่องทางเหล่านี้ควรเปลี่ยนรหัสผ่าน และเปิดการยืนยันตัวตนสองขั้นตอน
| ผู้ใช้ | สิ่งที่ควรทำ |
|---|---|
| ผู้เล่นเกมที่เคยซื้อขายบัญชี | เปลี่ยนรหัสผ่าน เปิด 2FA |
| ผู้ใช้แอป iOS นอก App Store | ระวังแอปที่เซ็นด้วยใบรับรองที่ถูกขโมย |
| เจ้าของเว็บไซต์ | ตรวจรหัสที่ฝังในโค้ด และ API ที่ไม่มีการยืนยันตัวตน |
บทเรียน: การโจมตีด้วย AI ถูกลงมาก
ข้อสรุปสำคัญของรายงานคือ ต้นทุนการโจมตีลดลงอย่างมาก การเจาะร้านรับเซ็นแอป 10 แห่งที่เคยต้องใช้ทีมแฮกเกอร์หลายวัน ตอนนี้ใช้เงินค่า AI ไม่ถึง 1,500 ดอลลาร์ หรือราว 50,000 บาท องค์กรจึงควรคาดว่าจะเจอการโจมตีจำนวนมากขึ้น และควรทดสอบและปิดช่องโหว่ของระบบที่เปิดสู่อินเทอร์เน็ตอย่างสม่ำเสมอ
- 8 ก.ย. 2569 โปรเจกต์ ARTEX ต้นฉบับถูกลบ
- 8 ต.ค. 2569 ผู้พัฒนาปิดซอร์ส หลังพบการโจมตีธนาคารเกาหลี
- กลาง ต.ค. 2569 จำนวนเซิร์ฟเวอร์ควบคุมพุ่งขึ้น
- 14–29 ต.ค. 2569 แคมเปญขโมยใบรับรอง Apple
- พ.ย. 2569 Check Point เผยแพร่รายงาน
คำถามที่พบบ่อยเกี่ยวกับ ARTEX และการโจมตีด้วย AI เอเจนต์
ARTEX คืออะไร
แพลตฟอร์มทดสอบเจาะระบบด้วย AI เอเจนต์ ที่ถูกนำไปใช้โจมตีจริง
ขโมยอะไรไปบ้าง
ใบรับรองเซ็นแอป iOS กว่า 300 ชุด และบัญชี Honor of Kings กว่า 190,000 ชุด
การโจมตีใช้เงินเท่าไร
แคมเปญใบรับรอง Apple ใช้ค่า AI ราว 700–1,500 ดอลลาร์
เกี่ยวกับไทยไหม
พบเซิร์ฟเวอร์ควบคุมกลุ่มหนึ่ง 10 เครื่องบนเครือข่ายในไทย
ความคิดเห็น 0
ยังไม่มีความคิดเห็นเป็นคนแรกที่แสดงความคิดเห็นในบทความนี้